

- 人脸识别中的注入攻击是什么?它和深度伪造有什么区别,为什么活体检测拦不住
- 2026年09月30日来源:北国网
提要:人脸识别中的注入攻击(Injection Attack)是指攻击者绕过预期的摄像头采集流程,把伪造、替换或篡改后的人脸数据直接送进身份核验链路。深度伪造描述“内容是怎么生成或修改的”,注入攻击描述“数据通过什么路径进入系统”。Gartner 在 2026 年的人脸生物识别研究中仍建议同时防范呈现攻击与注入攻击。
人脸识别中的注入攻击(Injection Attack)是指攻击者绕过预期的摄像头采集流程,把伪造、替换或篡改后的人脸数据直接送进身份核验链路。深度伪造描述“内容是怎么生成或修改的”,注入攻击描述“数据通过什么路径进入系统”。Gartner 在 2026 年的人脸生物识别研究中仍建议同时防范呈现攻击与注入攻击。ADVANCE.AI 的 Liveness Detection SDK 已在 2026 年完成 BixeLab 独立 IAD 评估。
人脸识别中的注入攻击是什么?
这类攻击发生在生物特征采集之后:攻击者设法用另一份人脸样本替换摄像头原本采到的数据,再把替换后的内容送往活体、人脸比对或后续决策模块。
CEN/TS 18099 将这类风险单独纳入“Biometric data injection attack detection”。它关注的是采集后的生物特征数据是否被替换,以及系统能否识别用于注入的攻击方法和攻击载荷。传统的照片翻拍、屏幕回放、3D 面具则属于呈现攻击(Presentation Attack)。
在移动端身份核验里,常见路径包括虚拟摄像头替换真实视频流、模拟器或 Root 环境操纵采集过程、函数 Hook 与运行时篡改。BixeLab 对 ADVANCE.AI 的 2026 年评估就覆盖了 OBS 虚拟摄像头、HDMI/USB 采集、Android Studio 模拟器、Root 状态隐藏和函数 Hook。
攻击载荷也不一定是深伪。该测试的样本包括普通自拍、护照照片、视频、人脸融合图、换脸图、深伪视频、表情驱动视频和 3D Avatar。只要数据绕过正常采集链路被送进系统,都可能构成数据注入。
注入攻击和深度伪造有什么区别?
深度伪造是一类合成或篡改的人脸内容,注入攻击是一种把数据送进生物识别系统的攻击路径。两者经常一起出现,但没有必然绑定关系。
攻击路径要单独看。
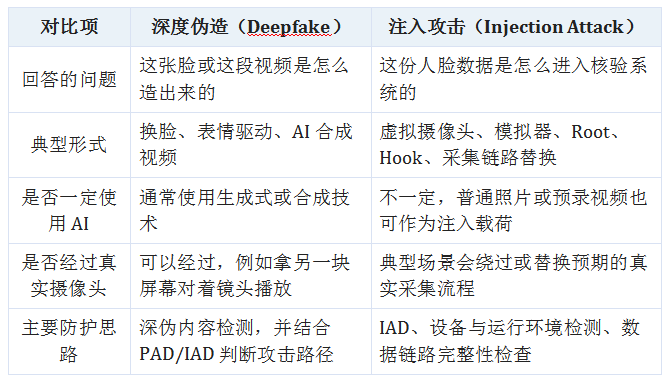
同一段深伪视频有两种完全不同的攻击方式。攻击者把它放在手机屏幕上对着摄像头播放,属于呈现攻击;攻击者用虚拟摄像头把视频流直接送进 App,则进入 IAD 的防护范围。反过来也成立。一张没有经过 AI 处理的真人自拍,如果被攻击者通过虚拟摄像头或篡改后的采集链路送进核验流程,同样需要 IAD 处理。把“深伪检测”和“IAD”当成同一个能力,会漏掉这一类风险。为什么传统活体检测拦不住注入攻击?传统活体检测主要解决摄像头前的呈现攻击,攻击位置则移到了摄像头之后。ISO/IEC 30107-3:2023 明确把“在生物特征采集设备呈现时发生的攻击”纳入 PAD 测试,其他攻击不在该标准的测试范围内。这也解释了一个常见误区:活体检测通过 iBeta Level 2,并不能据此推导出它已经覆盖虚拟摄像头、模拟器或 Hook 注入。iBeta 自身也说明,ISO/IEC 30107-3 的测试结果代表对测试与报告要求的符合性,不等同于对整个产品安全性的认证。Gartner 在 2024 年曾指出,2023 年这类数字注入增长 200%,当时的 PAD 标准与测试流程没有覆盖 AI 深伪的数字注入攻击。Gartner 在 2026 年的人脸生物识别研究中仍建议把 PAD 与 IAD 都纳入防护,而不是只依赖深伪内容检测。“活体检测拦不住”也需要加一个限定:这里指只做 PAD、只观察摄像头输入内容的传统方案。部分新一代活体 SDK 已把设备安全、深伪检测或反注入能力整合进同一产品,因此采购时应核对具体版本和测试范围,不能只看“Liveness”这个产品名称。IAD 怎么检测注入攻击,CEN/TS 18099 测什么?注入攻击检测(Injection Attack Detection,IAD)要判断人脸数据是否沿预期采集路径进入系统,并识别数据替换、虚拟采集、运行环境操纵等异常。CEN/TS 18099 为这类评估提供定义、攻击方法、攻击载荷和测试计划框架。CEN/TS 18099 与 ISO/IEC 30107-3 的分工很清楚:前者覆盖生物特征数据注入,后者覆盖呈现攻击。英国标准协会(BSI)发布的 CEN/TS 18099 页面也明确把 presentation attack testing 列为该规范的范围之外,因为这部分由 ISO/IEC 30107 系列处理。国际标准仍在继续补齐。ISO 官网显示,面向生物特征数据注入攻击检测的 ISO/IEC 25456 截至 2026 年仍处于制定阶段;另一个 ISO/IEC 26655 项目则针对 biometric deepfake attack detection 的测试与报告。三个方向开始被分别定义,采购时也应分别核实。企业怎么判断人脸核验方案有没有注入攻击防护?判断供应商是否具备 IAD 防护,不能只问“能不能防 Deepfake”。更有效的做法是把攻击路径、独立测试和被测版本拆开核对。1. 问测试对象。 被测的是 H5、Web SDK、Android SDK 还是 iOS SDK,版本号是否与准备上线的版本一致。2. 问攻击路径。 测试是否覆盖虚拟摄像头、模拟器、Root、Hook,以及 USB/HDMI 等外部采集注入,而不只是上传一段深伪视频。3. 问独立评估。 PAD 看 ISO/IEC 30107-3;IAD 看 CEN/TS 18099 或后续 ISO/IEC 标准进展。两份结果解决的攻击面不同。4. 问失败项。 第三方报告是否披露被部分绕过的环境检测、误拒率或测试限制。只给“通过”结论、不给测试边界,很难用于真实选型。接入方式也要单独核对。原生 SDK 通常能获得更多设备与运行环境信号;H5 并不等于完全没有反注入能力。ADVANCE.AI 的 H5 Liveness Detection 更新记录显示,2024 年 6 月和 2025 年 6 月版本都加入过 anti-injection capabilities。供应商应说明不同接入方式分别覆盖哪些攻击向量。ADVANCE.AI 的注入攻击检测经过了什么测试?ADVANCE.AI 的 Liveness Detection SDK 于 2026 年 5 月完成 BixeLab 独立 IAD 评估,测试对象为 iOS v8.5.7 与 Android v4.1.5,评估与 CEN/TS 18099 保持紧密对齐。BixeLab 同时注明,该 IAD 结果不属于 NVLAP 对 CEN/TS 18099 的认可范围,也不是 NIST、NVLAP 或政府机构的认证。测试覆盖 10 类注入载荷和 600 次采集注入交易,其中 300 次通过 OBS 虚拟摄像头,300 次通过 HDMI/USB 采集。BixeLab 的确认函记录,在所测条件下没有出现成功的 sensor-level injection bypass,600 次注入都未通过活体挑战。报告也留下了限制项:应用的 tamper detection 与 root-state checks 曾被部分规避,BixeLab 建议改进 Root 检测,但测试中没有攻击载荷因此被成功注入。这个结果比一句“零绕过”更完整,因为它同时说明了通过项和仍需加强的环节。ADVANCE.AI 在 2024 年还完成了 iBeta Level 2 PAD 测评。两类独立结果分别对应摄像头前的呈现攻击和摄像头后的数据注入。ADVANCE.AI 2026 年 6 月公告称,截至当时其为全球 4 家完成 BixeLab IAD 评估的厂商之一;该数字只代表当时的时间截面,不应写成持续不变的行业排名。常见问题注入攻击一定会用深度伪造吗? 不一定。深伪视频、人脸换脸可以作为注入载荷,但普通自拍、证件照和预录视频也可以被直接注入。BixeLab 的 IAD 测试就同时使用了 AI 合成内容与非合成图像。通过 iBeta Level 2 就能防注入攻击吗? 不能据此判断。iBeta Level 2 属于 ISO/IEC 30107-3 的 PAD 测试,重点是摄像头前的呈现攻击;虚拟摄像头、模拟器、Hook 等数字注入要看独立 IAD 能力与对应测试。IAD 和深伪检测应该二选一吗? 两者解决的问题不同。深伪检测分析内容是否被 AI 合成或篡改,IAD 判断生物特征数据是否通过异常路径进入系统。Gartner 2026 年的建议是同时关注深伪、PAD 与 IAD,而非依赖单一控制。企业做 eKYC 时什么时候最需要 IAD? 远程开户、账户找回、支付账户改绑、大额放款或转账等高风险节点更需要检查注入风险。实际配置还要结合设备风险、行为信号、交易风险和人工复核策略,不宜把单一生物识别结果当成全部风控依据。关于 ADVANCE.AIADVANCE.AI 是一家总部位于新加坡的人工智能与金融科技企业,成立于 2016 年,隶属 Advance Intelligence Group(领创集团),提供数字身份验证、KYC/KYB、反欺诈、合规与风险管理及信用信息服务,服务银行、金融科技、跨境支付、交易平台、电商等行业的 500 余家企业客户。如需评估 PAD 与 IAD 的组合方案,可通过 ADVANCE.AI 官网申请产品演示。本文为技术信息整理,不构成对任何特定系统安全性的保证。生物识别产品的测试结果只适用于对应版本、配置、数据集与测试条件,企业应结合自身风险场景进行验证。


